

リスクマネジメント
事業を取り巻くさまざまなリスクに関して、将来予測や内外の環境変化を踏まえて特定・分析および評価を行い、回避・低減・移転・保有等の対応を実施しています。また、その状況をモニタリングすることで、適切にリスクを管理し、当社グループの経営を支えることを目標に以下の原則に従いリスクマネジメントを推進しています。
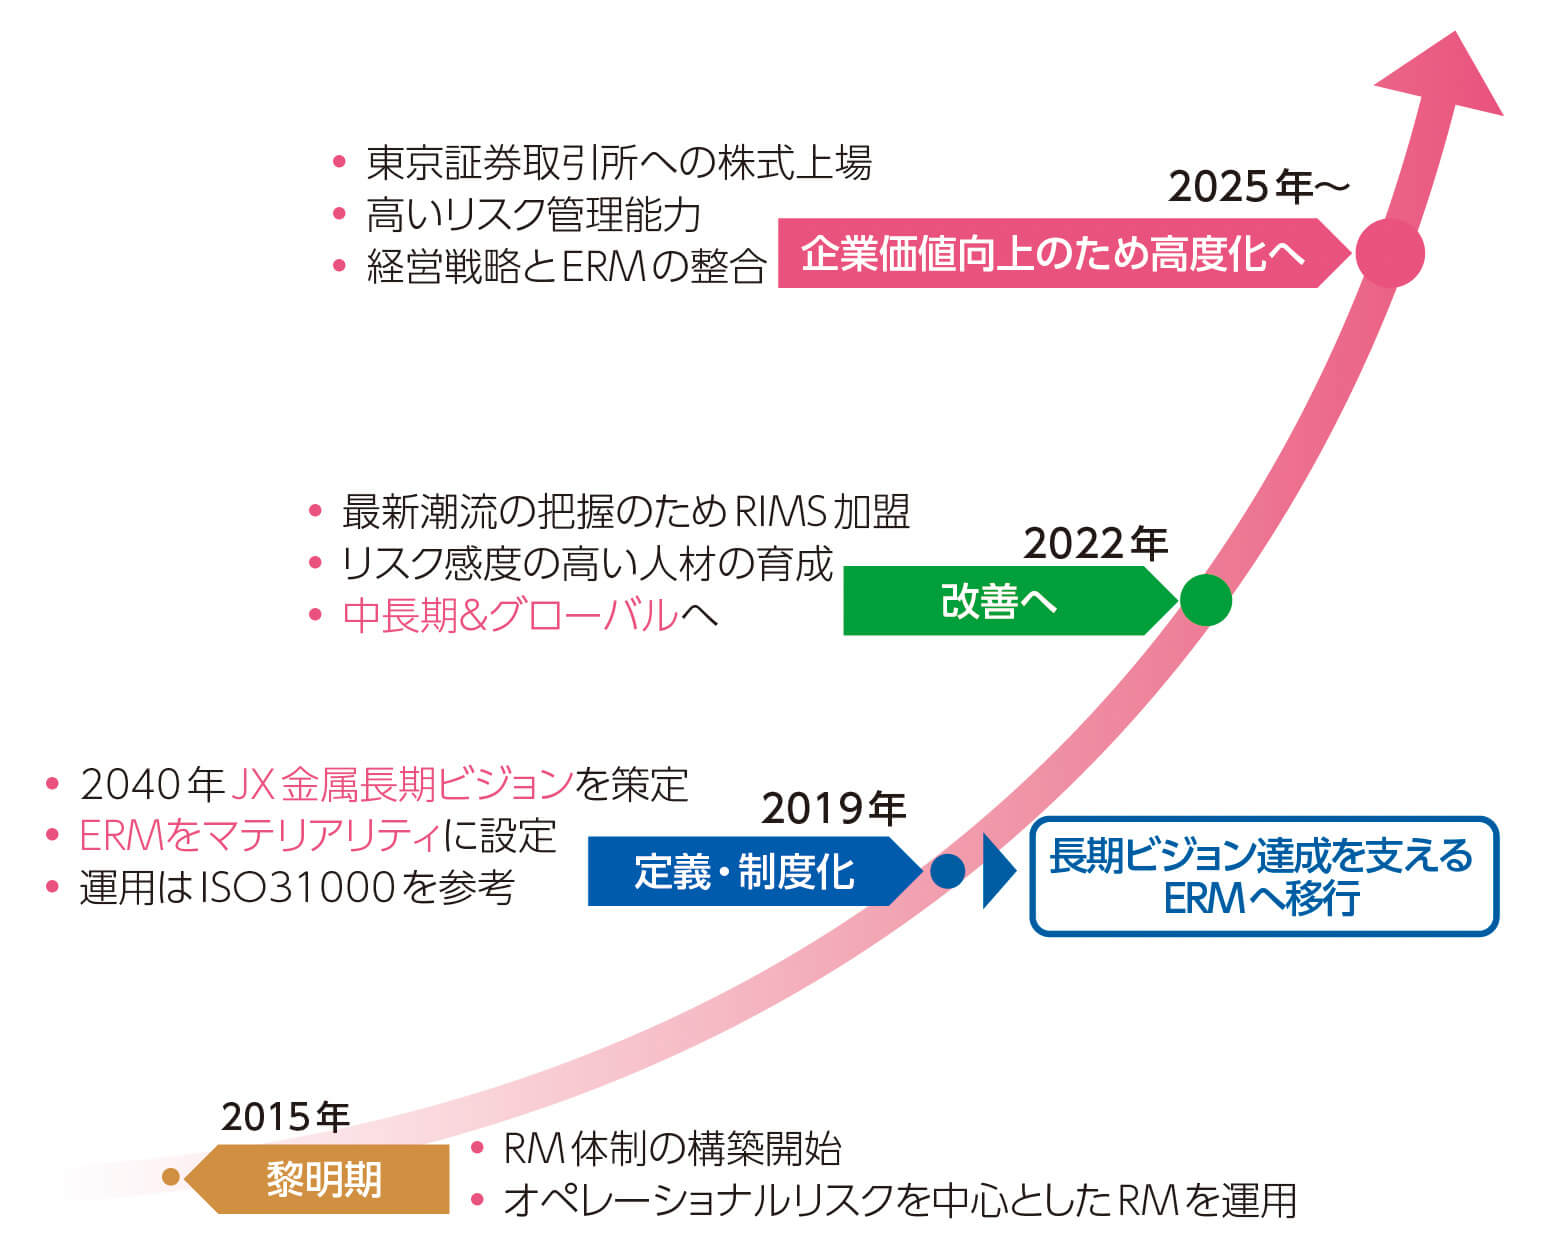
全社的リスクマネジメントの歩みと目指す姿
- 経営層および従業員が全員で取り組む。
- 事業目標に紐づけてリスクを認識し、全組織の活動として推進する。
- 組織の目的、使命、目標、社内外の状況等を考慮し、リスクやリスク対応計画等を適宜見直す。
- 取り組みの有効性評価とステークホルダーからの情報をもとに、継続的に改善する。
リスクマネジメントの高度化と推進体制
当社グループでは、全社的リスクマネジメント(以下、ERM※)を長期ビジョンの達成に必要不可欠な要素として位置づけ、より実効性のあるERMを目指し、継続的な改善により高度化を図っています。2015年にリスクマネジメント体制の構築を開始した当時はオペレーショナルリスクを対象にしていました。2019年に2040年を見据えた長期ビジョンが策定されたことをきっかけに、その達成を支えるためのリスクマネジメントに移行するべく、従来のリスクマネジメント活動から、ISO31000を参考にしたERMを導入しました。今後は、投資家を意識し、企業価値のさらなる向上に貢献すべく、戦略的にERMを進めていきます。
- ※組織の目的や目標達成の確度を上げるために、リスクマネジメントを組織的、体系的、効果的、継続的に回す仕組みやプロセスのこと。英語のEnterprise Risk Managementの頭文字をとってERMと表記される。
全社的リスクマネジメントの推進体制
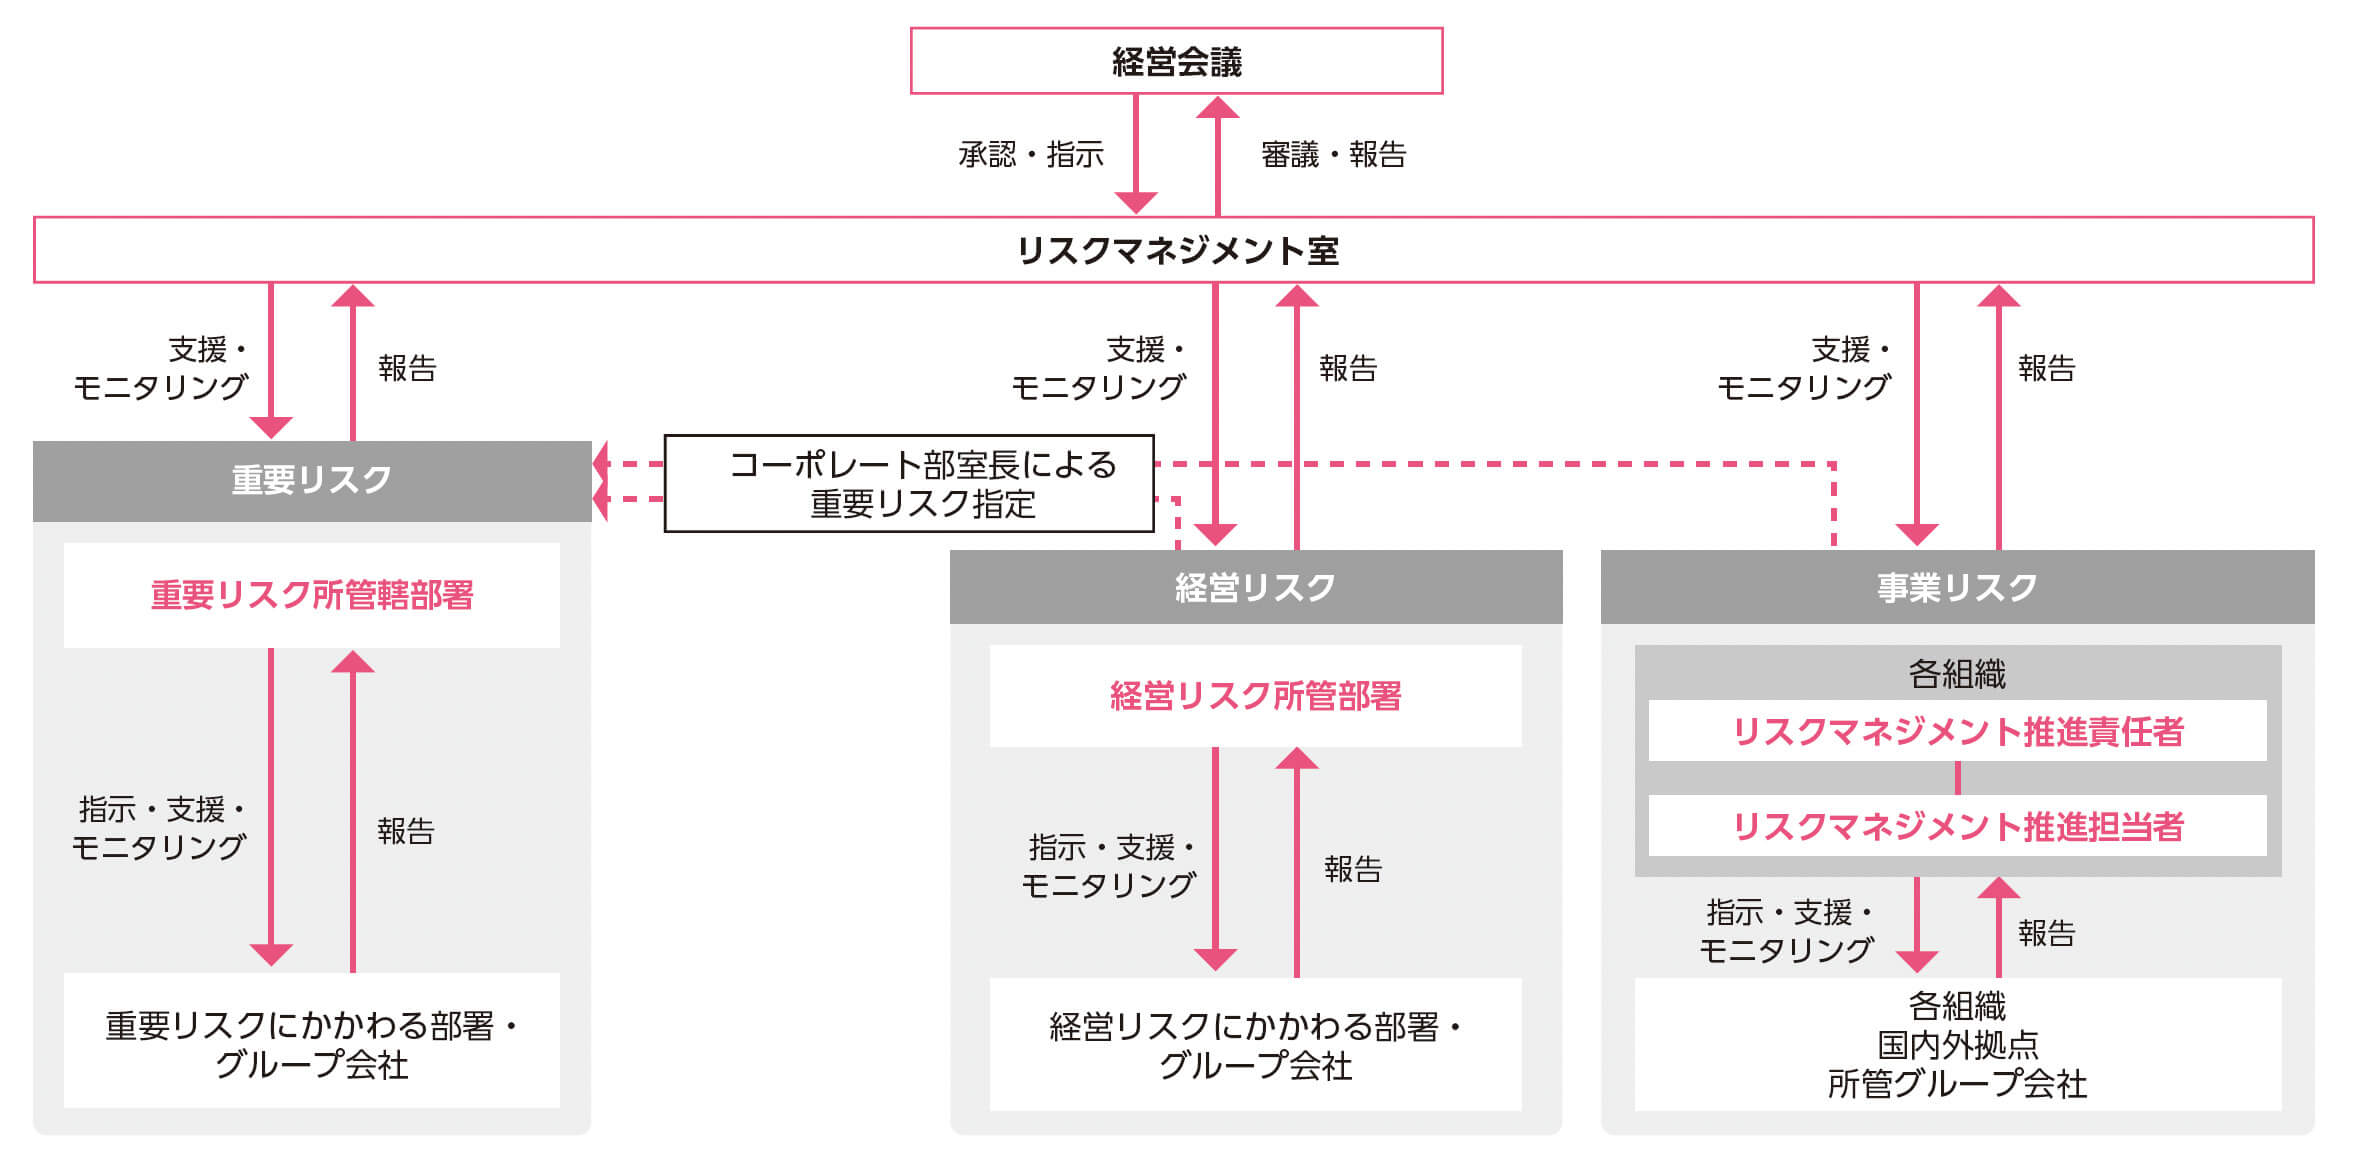
全社的リスクマネジメント推進体制として、当社グループではJX金属経営会議において、重要リスクの決定、各重要リスクの対応計画の承認、およびそれらのモニタリングを実施しています。また、当社総務部のリスクマネジメント室が、「当社および当社グループのリスクマネジメントの総括に関する業務」を分掌し、全社的リスクマネジメントの推進を担っています。
リスクの定義と分類
当社グループでは、リスクを「JX金属グループ各社の経営に影響を与える一切の不確実性」と定義し、長期ビジョンや事業計画に紐づいたリスクマネジメントを実現するために「経営リスク」と「事業リスク」に区分けしています。また、「経営リスク」と「事業リスク」のうち、当社グループの経営に甚大な影響を与え、全社横断的に対応すべきと判断されたリスクを「重要リスク」として経営会議にて決定しています。「重要リスク」は、技術に関するリスクおよび事業継続に関するリスク、地政学リスク等が選定され、重要リスク所管部署が主体となりリスク対応を実施しています。また、経営会議が、その対応状況をモニタリングしています。
- 1.経営リスク
当社グループ経営目標の達成を阻害するリスクです。コーポレート部門長による合議にて選定しています。 - 2.事業リスク
各部門または各グループ会社の業務の執行に関する目標の達成に影響を与えるリスクです。事業リスク把握調査によって各リスク所管組織が選定しています。各組織にリスクマネジメント推進責任者・推進担当者を設置し、各組織内へのリスクマネジメント活動の浸透を促進しています。 - 3.重要リスク
「経営リスク」と「事業リスク」のうち、当社グループの経営に甚大な影響を与えると判断されたリスクです。経営会議にて、承認およびリスク対応状況のモニタリングが実施されています。
事業リスク
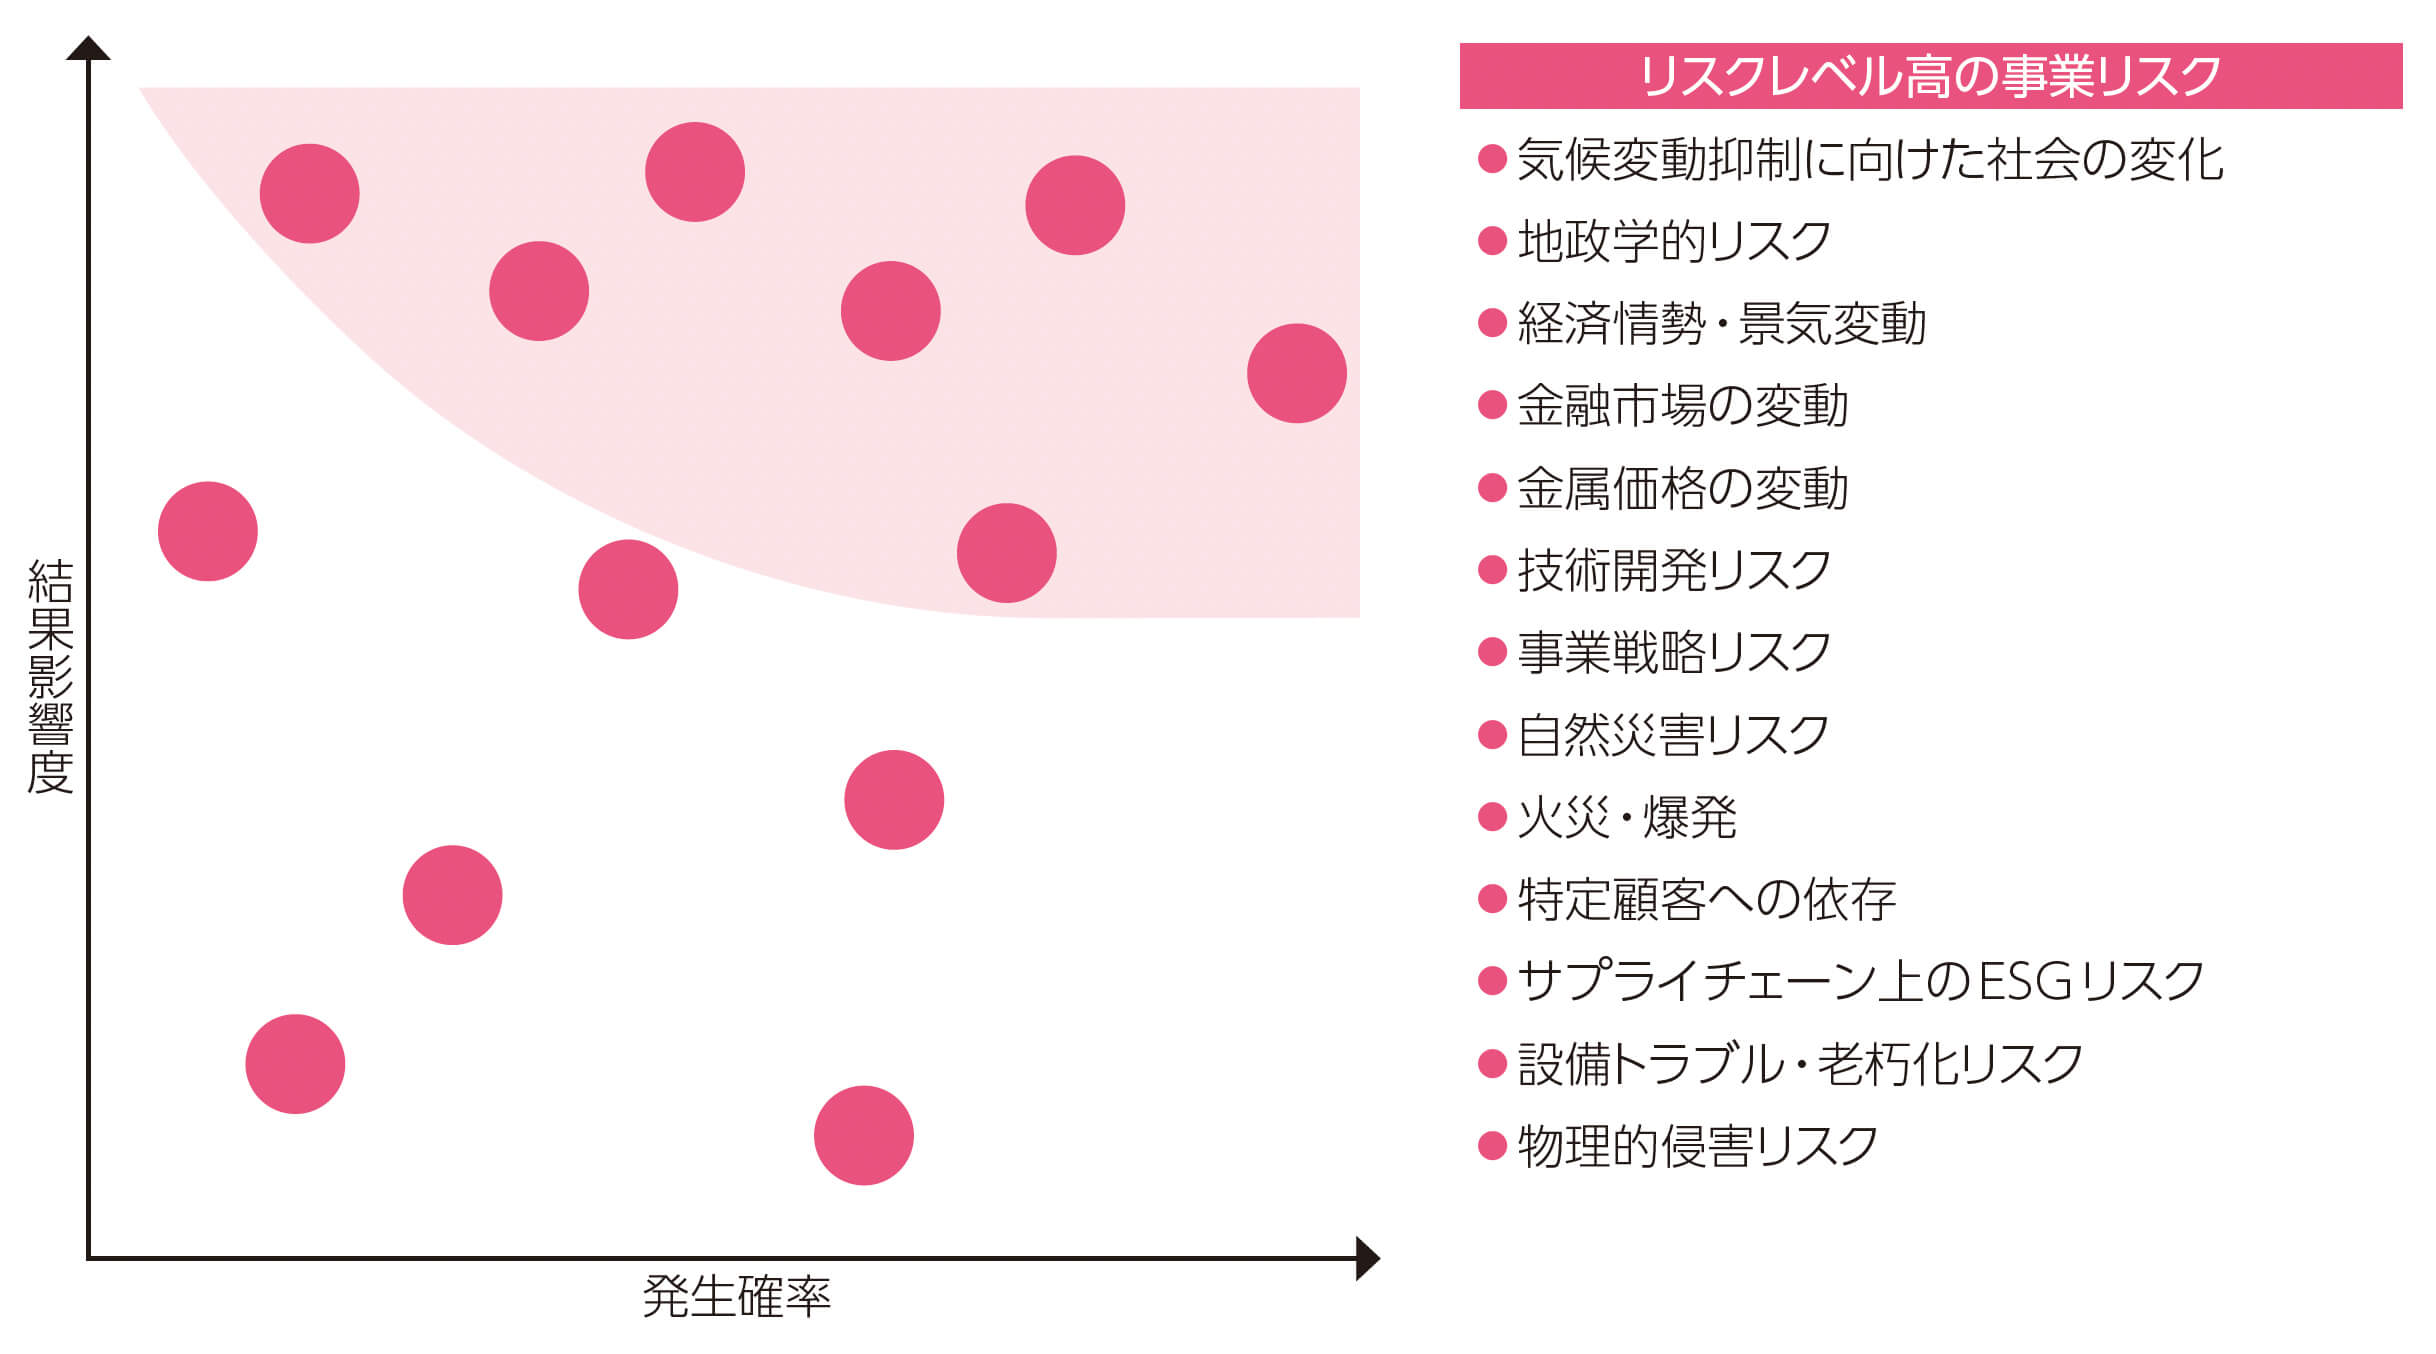
予算の策定時期に合わせて、年1回「事業リスク把握調査」を通じて実施されます。本調査では、各リスク所管組織(統括組織傘下の各組織、拠点、グループ会社)が、事業目標達成を阻害するリスクの特定・分析・評価を行い、重要度の高い(結果影響度・発生確率を基に評価した結果、上位に位置づけられる)リスクを中心に各リスク統括組織へ報告し、その結果を各リスク統括組織が取りまとめ、総務部リスクマネジメント室へ提出します。こうして特定されたリスクについて、各リスクオーナーである所管組織が年度を通じて低減・移転等のリスク対応を行います。また、各リスク状況確認のため、年2回のモニタリングを通じて、各リスクの変化や対応進捗状況の確認および有効性の評価を行います。
報告されたリスクは、45種類のリスク分類ごとに結果影響度と発生確率に基づいて分析され、リスクマップ(ヒートマップ)の形で経営層に報告されます。本プロセスは、経営に重大な影響を及ぼすリスクの可視化を行い、優先的に対応すべきリスクを明確化することで、経営判断に寄与するリスク情報の提供を目的としています。
上記プロセスを通じて、当社は、経営戦略と整合したリスクマネジメントを推進し、経営目標達成の支援や、ステークホルダーへの説明責任を果たす体制を構築しています。
リスク評価マップイメージ図
重要リスク
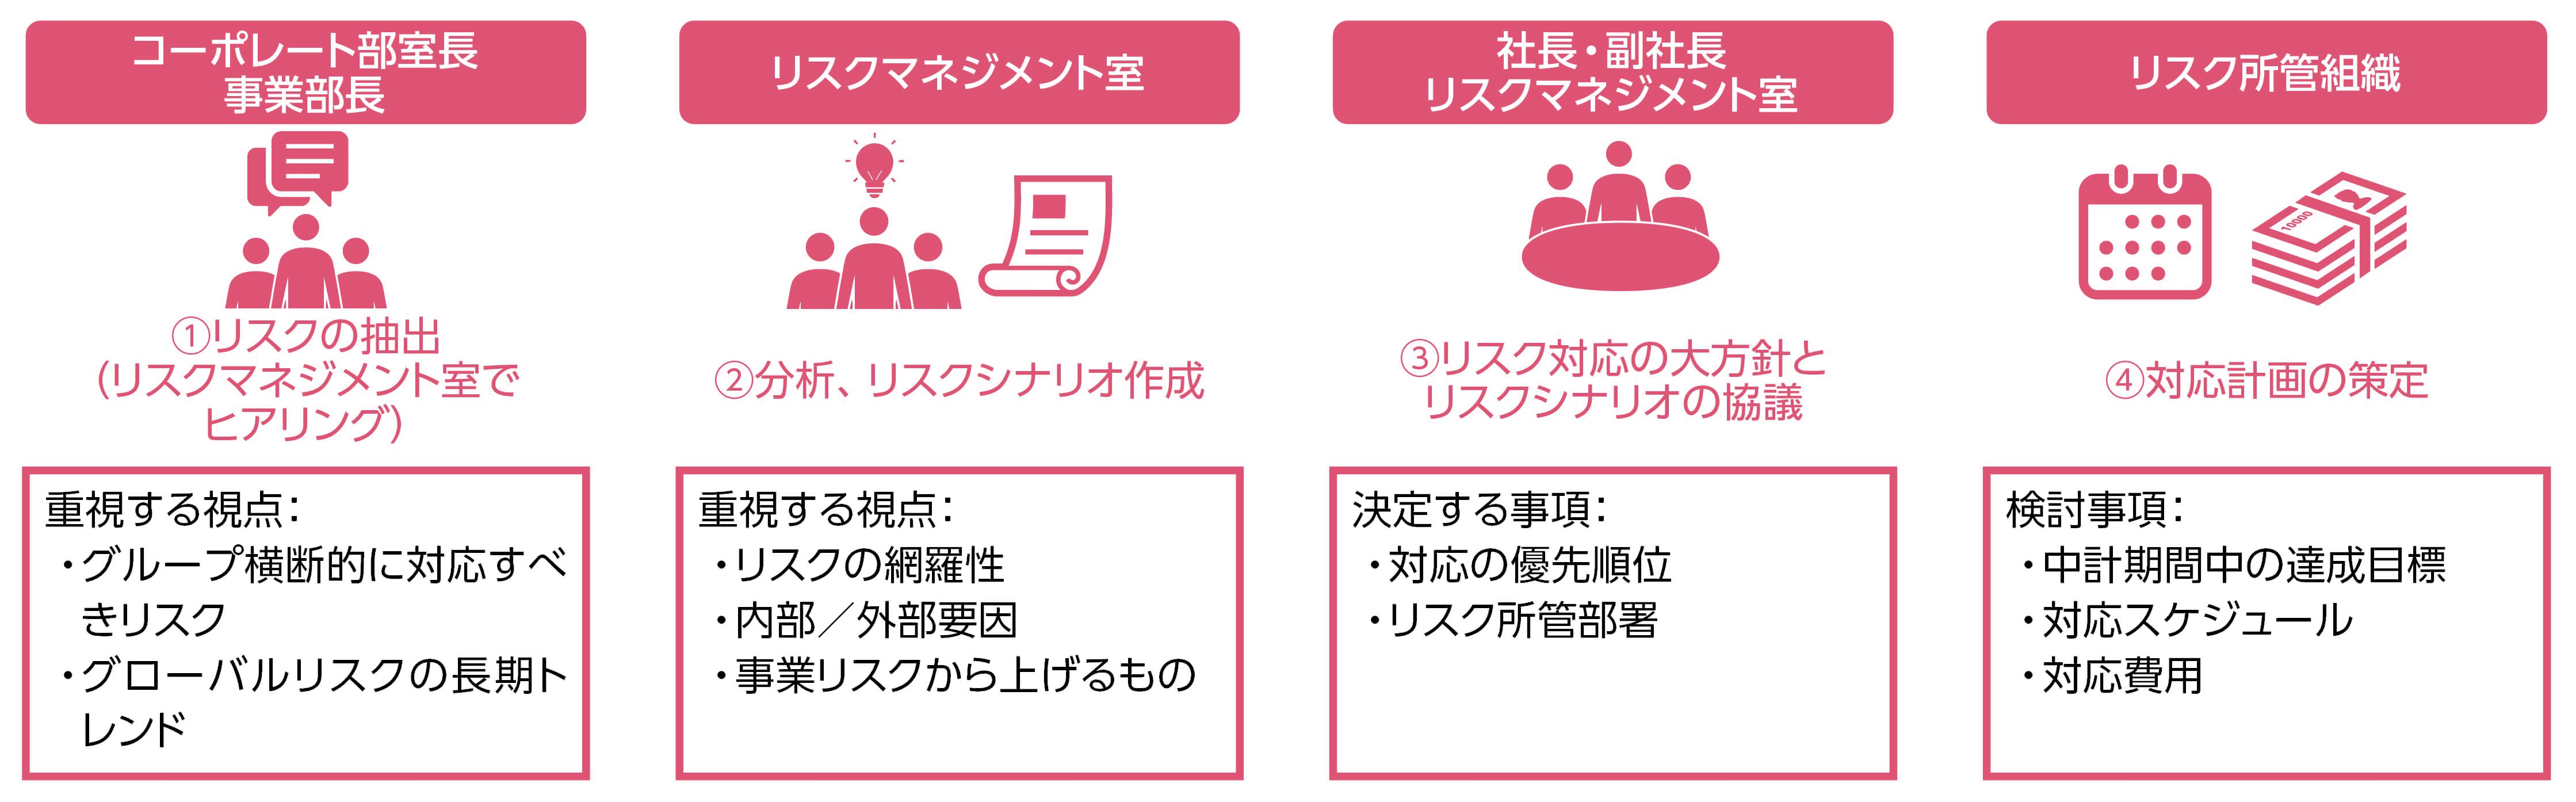
重要リスクは3年に一度見直しをしています。見直しにあたっては、コーポレート部室長や事業部長による立案、社長をはじめとする経営陣との議論を経て、経営会議において決定しています。
特定された重要リスクおよびリスク認識 ※詳細については、有価証券報告書「第2 事業の状況3 事業等のリスク」をご確認ください。
| リスク項目 | リスク認識 |
|---|---|
|
フォーカス事業における |
フォーカス事業である半導体材料および情報通信材料セグメントにおいて、顧客との強固な信頼関係を構築することで、顧客要望や最新の開発動向を迅速に把握し、的確に対応することで競争優位性を確保しています。同優位性を維持するため、研究開発と先端技術の知的財産権の権利化・第三者による権利侵害防止、サプライチェーンの強靭化、品質管理体制の強化および生産能力の拡大等に積極的に取り組んでいます。一方で、顧客要望への対応が不十分な状況が継続した場合や、事業環境の変化(代替製品の登場、顧客ニーズの変化等)により、競争優位性を失う可能性があります。
|
|
地政学リスク |
当社グループは、世界各地域に事業拠点を有し、グローバルなネットワークを構築しています。銅・レアメタル鉱山への出資などを行うほか、金属・リサイクル事業やタンタル・ニオブ事業においても、世界各国から原料を調達し、半導体材料や情報通信材料に不可欠な原料の安定調達に向けた取り組みを進めています。また、当社グループ内シンクタンクと連携し、オープンソースに加え多角的な情報収集を行い、社内への迅速な情報提供に努めています。近年、資源ナショナリズムの進行や紛争鉱物問題、リサイクル原料の囲い込みなど、資源を巡る地政学リスクが高まっており、原料調達リスクが懸念されています。加えて、国際的な政治対立が深まり、当社製品のサプライチェーンが寸断された場合、事業継続に影響を及ぼす可能性があります。また、当社グループの海外事業活動が訴訟や紛争等の法的手続の対象となる可能性もあります。当社では、これらの訴訟の争点や進捗状況を定期的にモニタリングし、事業継続に重大な支障をきたす恐れはないものと判断していますが、複数の訴訟において多額の和解金や損害賠償が発生した場合には、当社グループの経営成績および財政状態に影響を及ぼす可能性があります。 |
|
自然災害リスク |
近年の異常気象により、自然災害は激甚化する傾向にあります。当社グループは、国内外に多数の事業拠点を有しており、大規模な地震・津波・洪水・大雪等の自然災害が発生した場合、サプライチェーンの寸断や資産の損害により、顧客への供給遅延・停止、収益の悪化、人命への影響が生じる可能性があります。こうした事態に備え、当社グループでは危機・緊急事態対応規則に基づく事業継続計画を策定し、定期的な訓練と改善を通じて、人的・物的被害の最小化と早期復旧に努めています。ただし、想定を超える災害が発生した場合には、事業継続に支障をきたす可能性があります。 |
|
サステナビリティに関するリスク |
近年、ステークホルダーより、脱炭素・循環型社会への貢献、生物多様性や水資源の保全、人権尊重など、サステナビリティに関する幅広い取り組みが求められています。当社グループでは、長期ビジョンにおいて、持続可能な社会の実現への貢献を経営方針の重点課題と位置づけ、特に優先すべき7つのテーマをマテリアリティとして特定し、施策の推進に積極的に取り組んでいます。しかしながら、将来的にステークホルダーからの要請の厳格化や各国の規制強化に十分に対応できない場合、取引関係の解消や操業縮小に追い込まれるなど、当社グループの経営成績および財政状態に重大な影響を及ぼす可能性があります。 |
|
人事リスク |
少子高齢化に伴う国内労働人口の減少に加え、若年層を中心とした働き方の価値観の多様化が進む中、当社では、優秀な人材の獲得・定着に向けて、人事制度の見直しや柔軟な配置転換、多様な人材が活躍できる仕組みづくりを通じて、変化に対応できる組織風土の醸成に取り組んでいます。しかしながら、将来的に労働市場の変化に十分に対応できない場合、離職者の増加や新規採用の困難化により、人員不足が長期化し、事業運営に支障をきたすことで、当社グループの経営成績および財政状態に重大な影響を及ぼす可能性があります。 |
リスクの移転戦略の実行・強化
リスク対応とは、リスク評価の結果を基に、当該リスクへの適切な対応(移転・低減・保有・回避)を選択し、実行することです。リスク低減策を講じてもなお、当社の事業活動に甚大な影響を及ぼす恐れのあるリスクに対しては、リスク移転の手段の一つとして「保険」の活用があります。当社では「保険」の有用性を高めるべく、当社グループが国内外で付保している保険の調査結果を踏まえ、グローバルベースでの保険最適化の取り組みを、関係部署と一体となって実施しています。
ERMの高度化に向けて
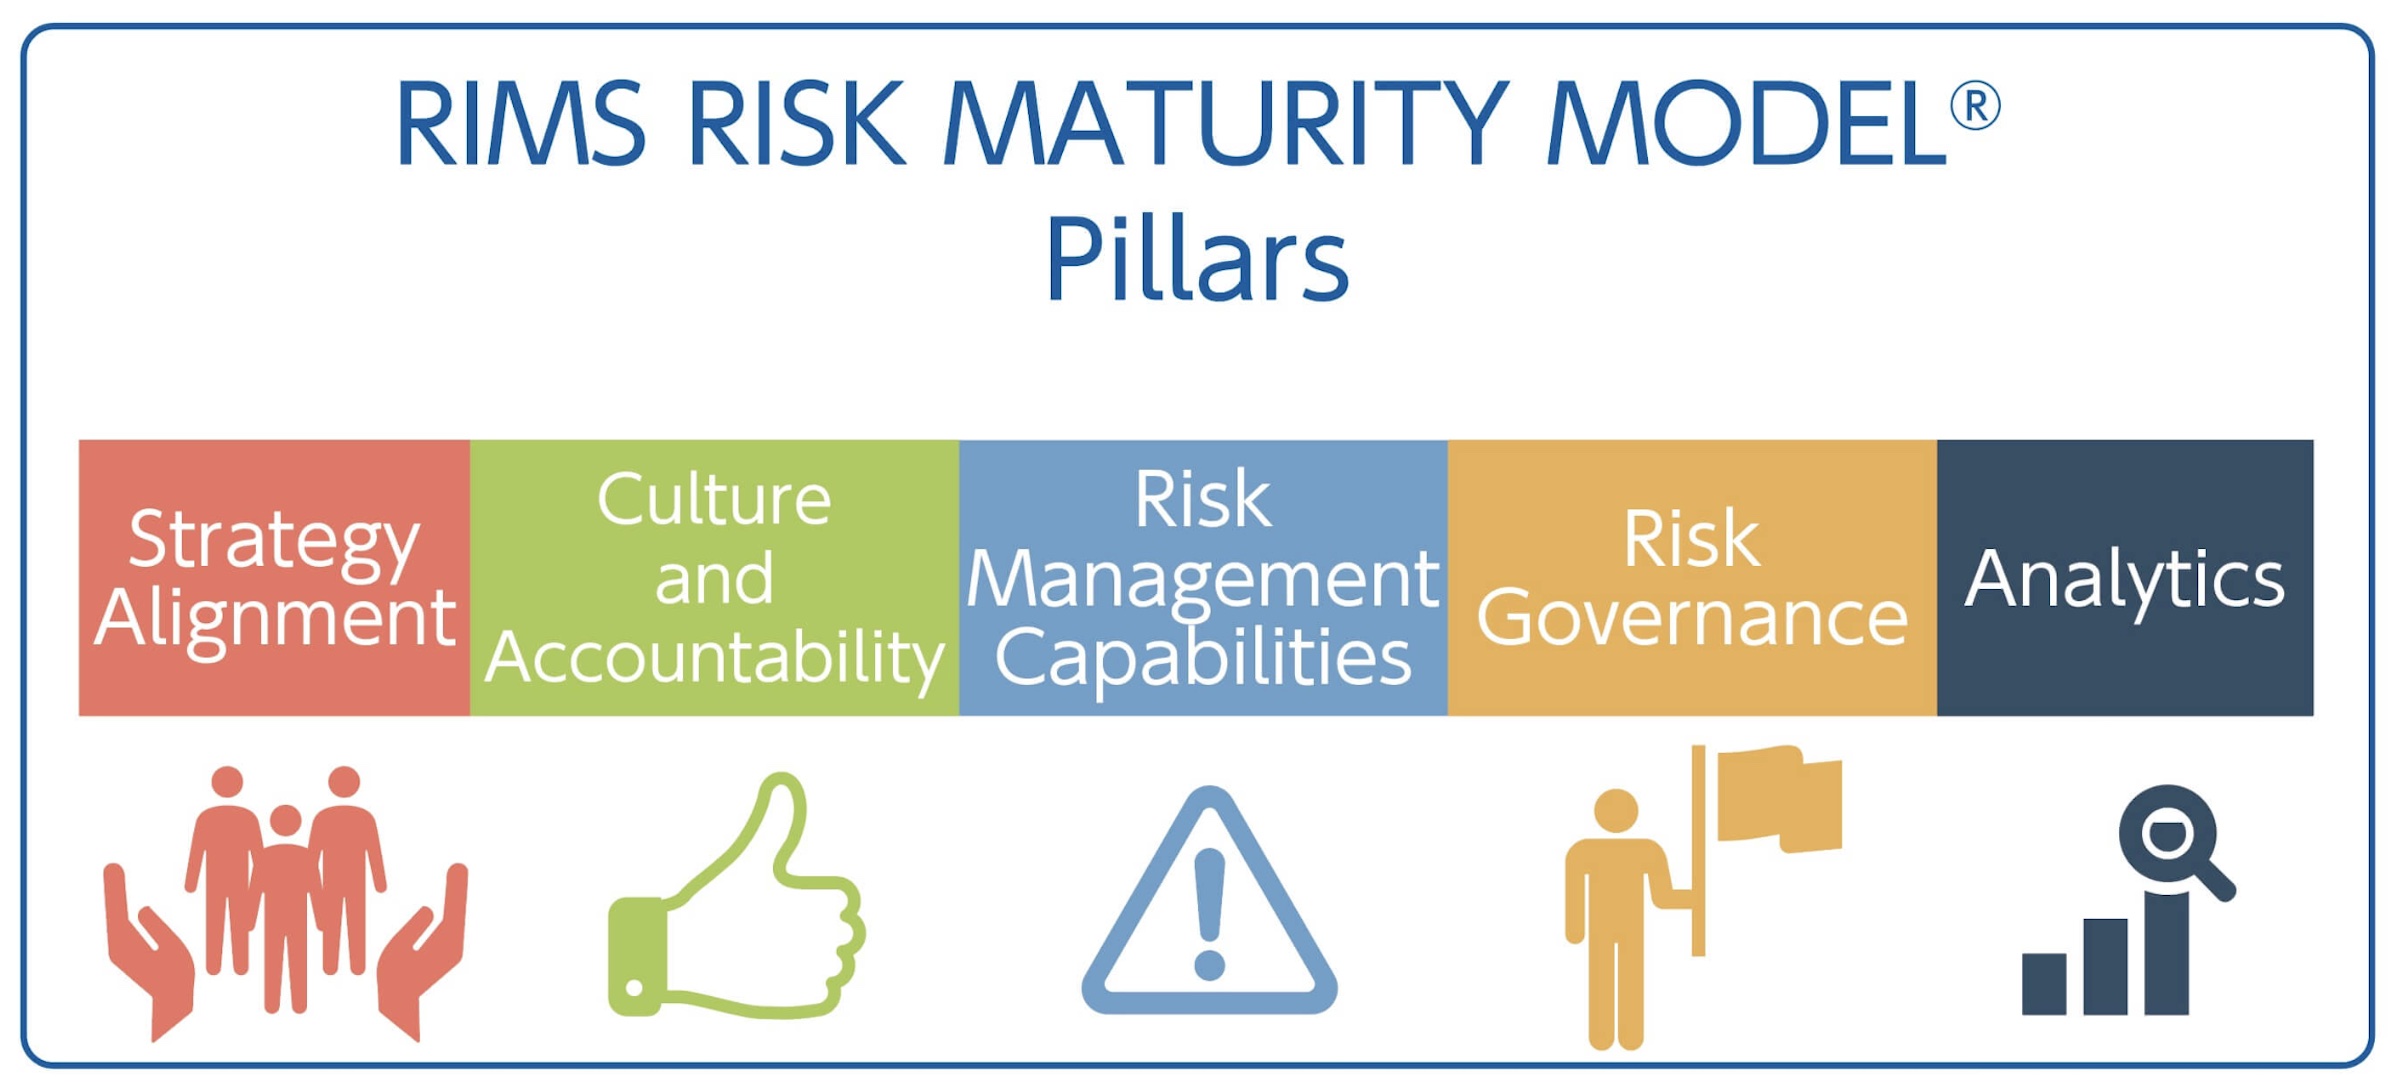
ERMを高度化させるにあたり、Risk Management Society(以下、RIMS※)の成熟度モデルを活用しています。このモデルは、Strategy Alignment(戦略との整合性)などの各Pillar(柱)にTier(階層)ごとの状態が定義されています。これらを当社グループのERMの状態と照らし合わせることで、成熟度を評価しています。
目指すべきゴールを設定の上、各Tierで定義される状態と、当社グループのERMの状態とのギャップ分析を定期的に実施し、次のTierに到達するための課題を特定しています。その解決に向けて施策を実施することで、より実効性のあるERMの実現につながります。
- ※本部をニューヨークに置き、全世界に9,000名以上のリスクマネジメントのプロフェッショナルを会員として擁する、世界最大のリスクマネジメント団体。
リスクマネジメント活動の体系
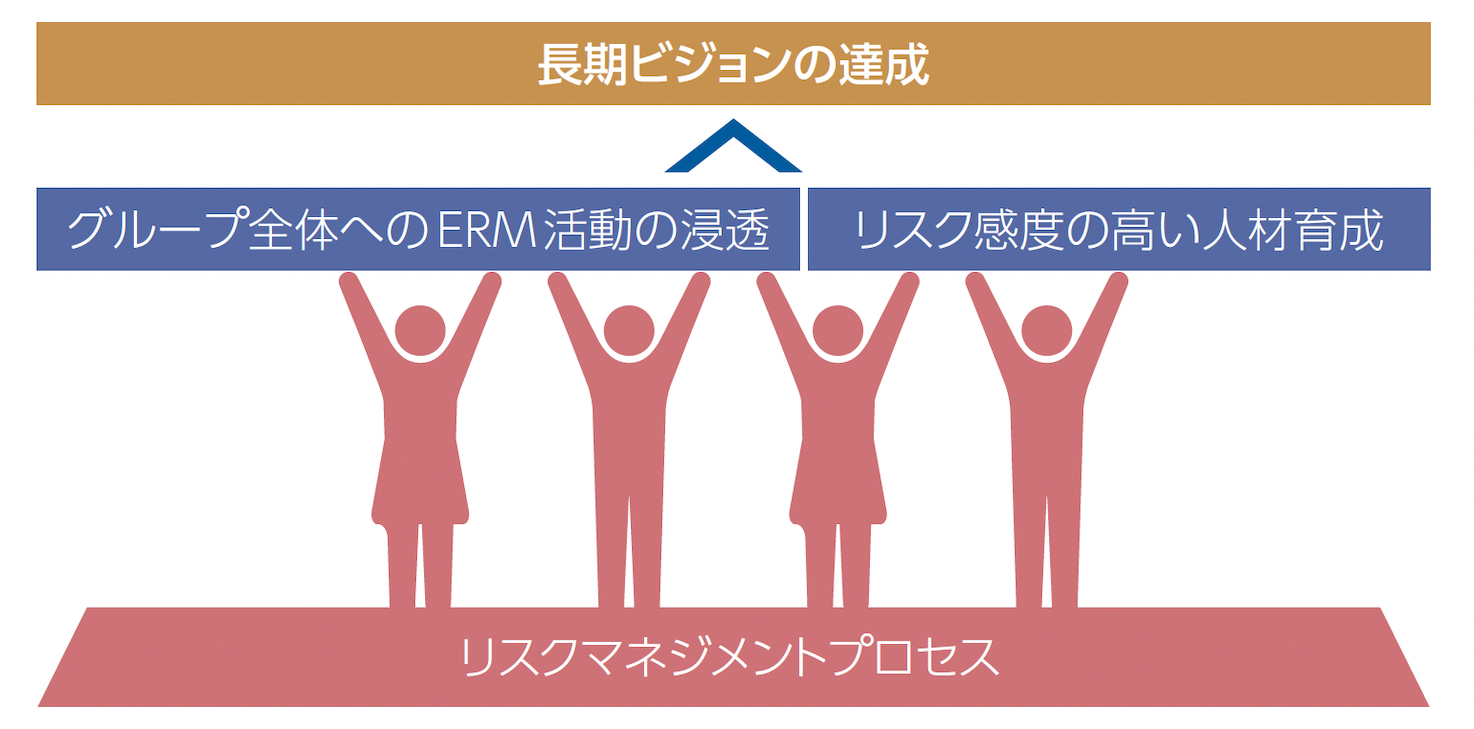
成熟度評価の結果から、より実効性のあるERMの実現のため、「グループ全体へのERM活動の浸透」と「リスク感度の高い人材育成」を推進すべき二大要素と位置づけています。具体的には、浸透活動を通じて、当社グループの全役員、従業員へ向けてERMの重要性や経営戦略との結びつきを繰り返しインプットすることによって理解を深め、人材育成を通じて各階層や役割に応じたリスクマネジメントの知識やスキルを習得することを意図しています。
また、これらの要素を実際の活動に落とし込み、実行していくためには、リスクマネジメントが全社横断の取り組みとして機能するよう、プロセスの整備や組織間各リスク所管組織との連携強化に努めています。具体的には、事業リスク把握調査やモニタリングなどの各種取り組みにおいて、各リスク所管組織と総務部リスクマネジメント室がレビューやヒアリングを通じて双方向のコミュニケーションを図り、協働して対応を進めることで、リスク情報の精緻化および効果的な対応策の立案につなげています。また、防災・減災対策については予算申請から実行までのプロセスもあわせてモニタリングしています。
最終的には、当社グループの各組織において、各階層の従業員が自らの職務に求められるリスクマネジメントの役割を発揮し、自律的にERMの仕組みを運用することを目指しています。
グループ全体へのERM活動の浸透
①対象者別研修の実施
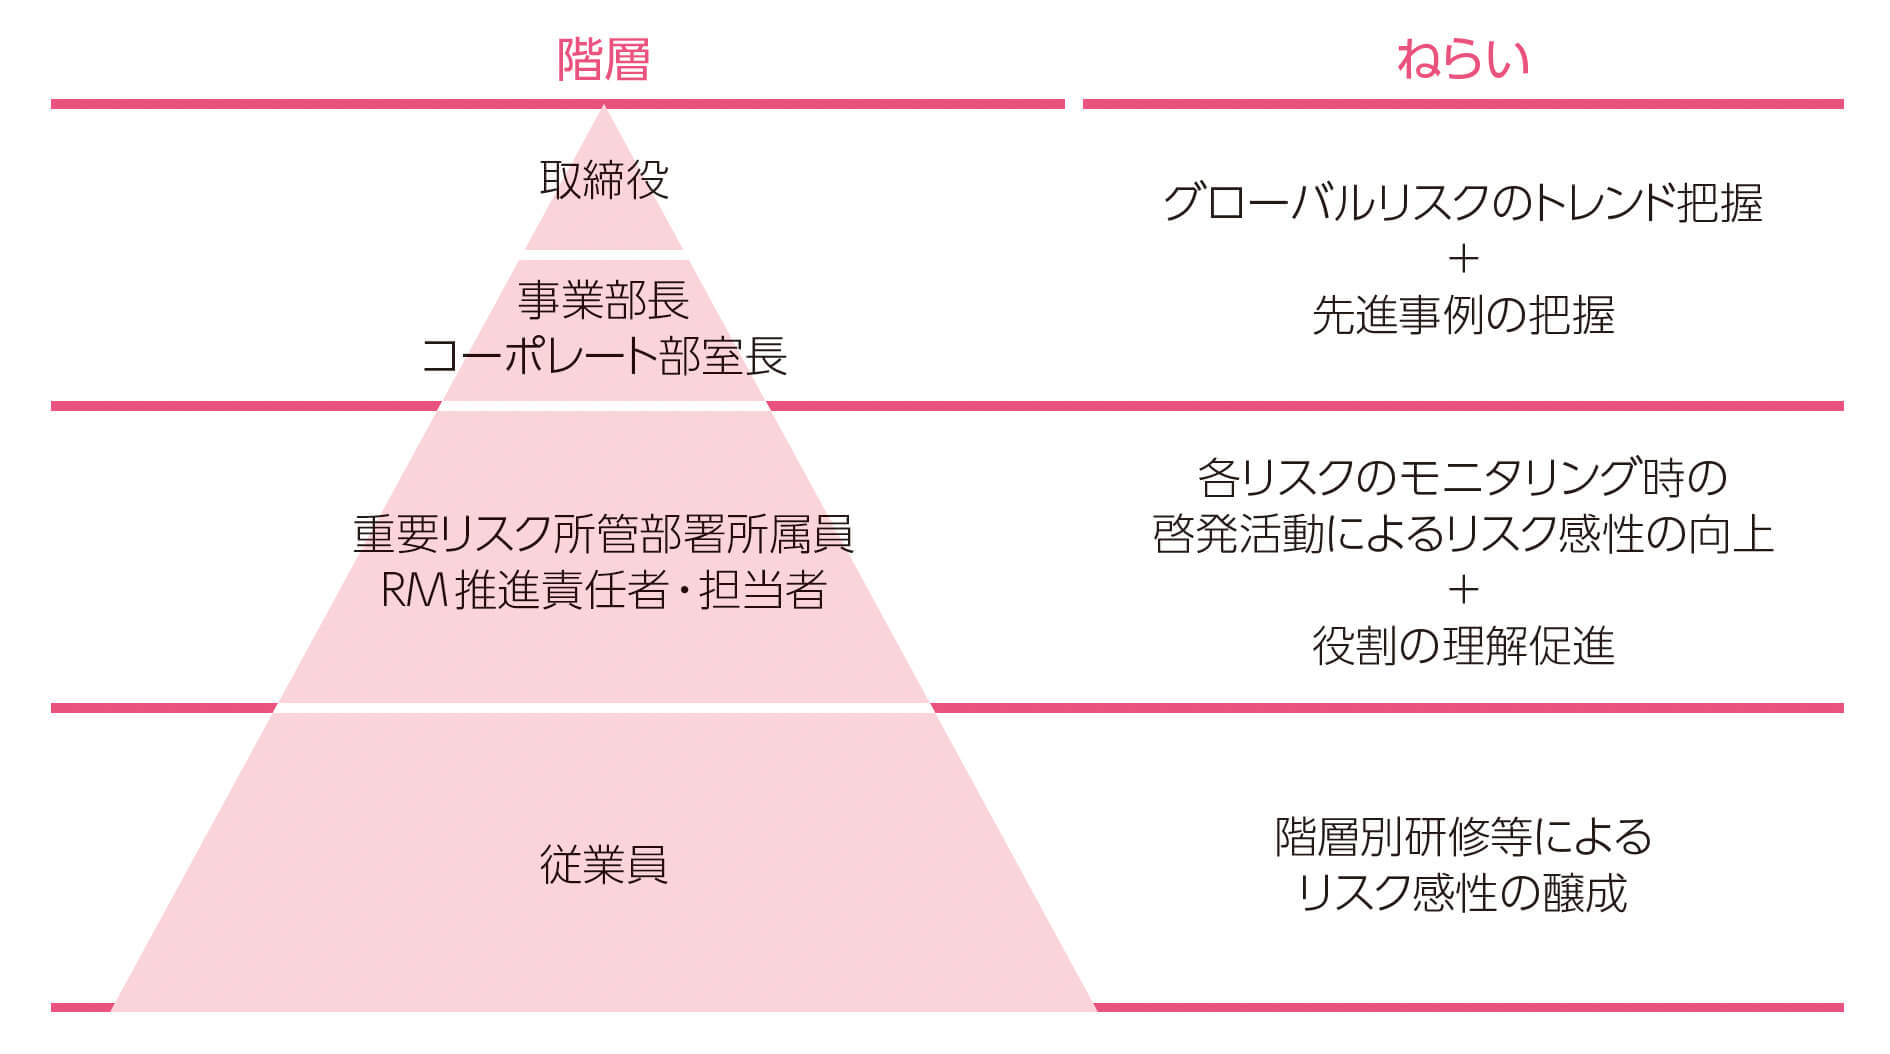
「リスクマネジメント教育体系」に基づき、段階的に対象者別研修を実施しています。各リスク所管組織においては、毎年行う事業リスク把握調査やリスク対応を主導する立場であるリスクマネジメント推進責任者・担当者に対して、各組織における旗振り役として力を発揮できるように、その就任のタイミングでeラーニングと理解度テストを実施しています。
新たに役職に就く新任基幹職やリーダー職、主任職、また新卒社員等を対象として、当社グループのリスクマネジメント活動の概要や、それぞれの立場に期待される活動上の役割について説明しています。社内勉強会である「横串勉強会」の資料や、事業リスク把握調査などから得られた情報を基に作成した「好事例紹介」などを社内サイトに掲載し、全従業員を対象にリスクマネジメント基礎知識の定着を図っています。
②スキルセット
リスクマネジメント室では、メンバーの力量を向上させるための取り組みを行っています。具体的には、リスクマネジメント業務を実行していくために必要なスキルや知識を「スキルセット」として独自に設定し、室員の習得状況を可視化しています。各室員は人事評価のタイミングで自己評価を行い、上長との面談を通じて、個々の能力向上に向けて取り組んでいます。
また、リスクマネジメント室員に限らず、各事業部やグループ会社、箇所に配置しているリスクマネジメント推進責任者・担当者向けのスキルセットを整備し、それぞれのレベルアップを図るため、eラーニングによる教育を実施しています。
| リスクマネジメント室員として業務を行う上で 必要な知識・スキル |
種別 | アウトプット(知識・スキルがあることで期待できるアウトプット) | アウトプットのレベル |
|---|---|---|---|
| 事業内容の理解 | 知識 |
|
レベル1~3 |
| リスクマネジメント室の主要な業務プロセス | 知識 |
|
レベル1~3 |
| 契約締結の知識 | 知識 |
|
レベル1~3 |
| 保険の知識 | 知識 |
|
レベル1~3 |
リスクマネジメントプロセス
トレンド分析を経て、経営層と共にリスクの特定~シナリオプランニング
当社グループでは、長期ビジョンや中期経営計画、事業計画に紐づいたリスクマネジメントを実現するため、「事業リスク」「経営リスク」「重要リスク」の3つのリスク区分を設けて取り組んでいます。
重要リスクのリスク対応開始までのプロセス
重要リスクは、以下のステップの通り、中期経営計画を策定するタイミングと合わせて特定し、リスク対応を開始します。プロセスを進める際は、コーポレート部室長や事業部長、そして社長・副社長といった当社グループの経営の中核となるメンバーが参画しています。これにより、経営層のリスク認識を重要リスクとして正しく反映させています。
シナリオプランニングの重要性
すべての重要リスクには、リスクシナリオを作成しています。リスクシナリオは、リスクが顕在化する「原因」と、万が一顕在化した場合に当社グループにどのような影響があるか(「結果」)を想定し、文章化したものです。リスクシナリオを策定するメリットは以下の通りです。
①リスク対応には、未然防止の活動と、顕在化してしまった場合に受ける影響を最小化する活動があります。リスクシナリオで原因を明確にするほど、真に取るべき対応を明らかにすることができます。
②リスクシナリオとしてリスクとその影響を詳細に言語化することにより、経営層をはじめ当社グループ内でリスクを正しく捉え、リスク認識の統一を図ることができます。なお、すべてのリスクシナリオは、社長・副社長との協議を経て確定します。
リスクシナリオは一度作成して終わりではなく、内外部の環境変化に応じて修正していくことが必要です。何かが「起きてから考える」のではなく、想像を膨らませ、「もしも」に備えた準備を繰り返し、組織に定着させておくことに努めています。
事業継続計画(BCP※1)の取り組み
当社グループでは、大地震による事業中断を想定し、被害の極小化、早期復旧を図るための事業継続計画(BCP)を策定しています。
策定にあたっては、事業継続マネジメント(BCM※2)およびBCPの概念を整理し、顧客をはじめとするステークホルダーのニーズに応えるべく、体制整備に取り組んでいます。加えて、海外も含めた主要拠点の立地上の災害発生リスクを定期的に調査し、被害の未然防止に向けた対応や設備投資などの判断に役立てる活動も実施しています。これらの取り組みを通じて、BCPの強化を図るとともに、自然災害発生時における効率的かつ確実な情報共有手段の確立など、初動対応のさらなる改善にも継続して取り組んでいます。
さらに、2025年度には当社として初めて、サイバー攻撃を想定したBCP訓練を本社にて実施しました※3。
今後も定期的な訓練を通じてBCPの実効性確認と改善を進めることで、BCMの構築に取り組んでまいります。
- ※1BCP:Business Continuity Plan
- ※2BCM:Business Continuity Management
- ※2情報セキュリティへの取り組みの項目にて詳細を記載
情報セキュリティ
情報セキュリティに対する考え方と基本方針
当社グループは、製品・技術および事業活動を支える情報資産を、競争優位の源泉となる重要な経営資源と位置づけています。デジタル技術の進展やサプライチェーンの高度化に伴い、情報セキュリティは事業継続のみならず、顧客・取引先・株主をはじめとするステークホルダーからの信頼や企業価値の維持・向上に直結する重要な経営課題と認識しています。このため、ISO/IEC27001に準拠した情報セキュリティマネジメントシステム(ISMS)を基盤とし、情報保護の徹底と、社内外における情報の利活用の両面から体制強化を推進しています。これにより、信頼性の高い事業運営と価値創造を支え、「技術立脚型企業」の実現を目指します。
JX金属グループ 情報セキュリティ基本方針
私たちJX金属グループは、製品・技術を支える情報資産を重要な資産と認識し、事業の競争優位性の確立に努めるべく、以下の方針により、組織的かつ継続的に情報セキュリティの強化に取り組みます。
- 1.情報セキュリティに関係する法令、国が定める指針、契約上の義務等を遵守します。
- 2.お客様及びお取引先様よりお預かりしている情報資産の確実な保護に努めます。
- 3.JX金属グループの競争力の源泉となる情報資産の適切な管理を行います。
- 4.情報セキュリティ事故の発生を未然に防止するとともに、万が一事故が発生した場合には、その影響を最小限に抑え、再発防止策を検討・実施します。
- 5.情報セキュリティマネジメントシステムを構築し、継続的改善と情報セキュリティ教育を通じて人材育成を行います。
- 2020年11月1日 制定
2025年11月1日 改正
情報セキュリティ推進体制
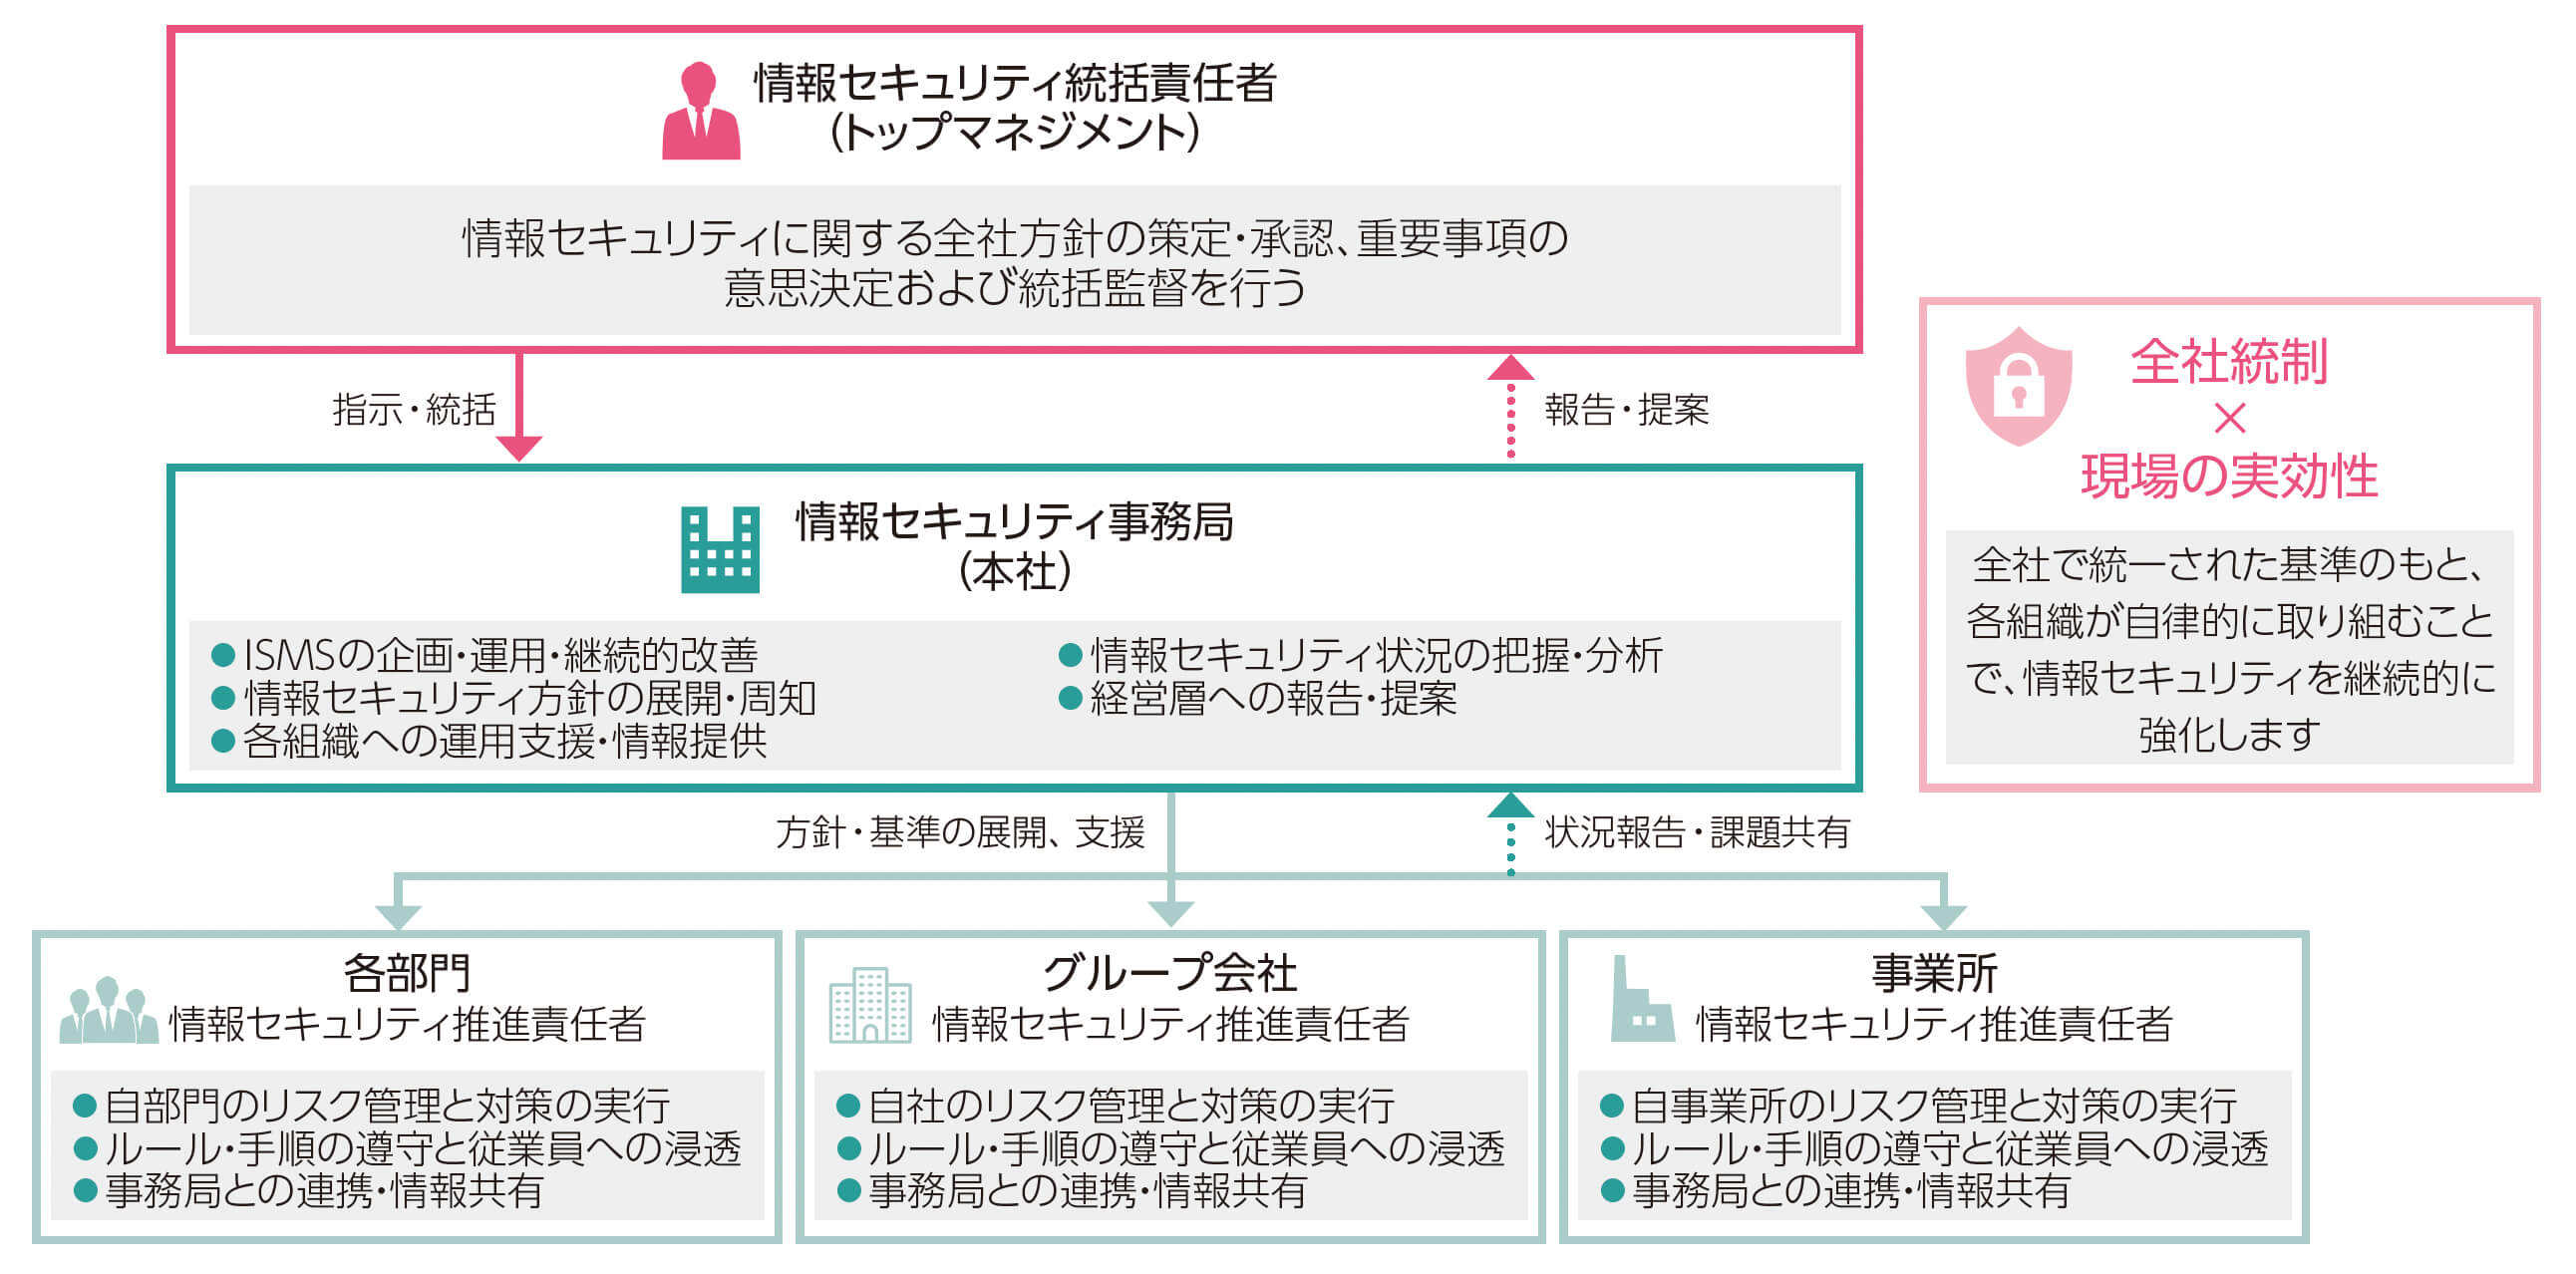
当社グループでは、トップマネジメントである情報セキュリティ統括責任者のもと、全社的な推進体制を整備しています。情報セキュリティ事務局が、ISMSの企画・運用・継続的改善の中核を担い、全社方針の展開や運用支援、状況の把握と報告を行っています。各部門やグループ会社に配置された推進責任者は、各組織の代表としてリスクに応じた管理と対策の実行を担い、事務局との連携のもと、自律的な運用を推進しています。これにより、全社統制と現場の実効性の両立を図っています。
情報セキュリティ強化の取り組み
情報セキュリティの強化に向け、グループ全体でISMSに基づくリスクアセスメントを実施し、重要リスクの特定と対策の優先順位付けを行っています。また、内部監査や階層別教育により、従業員のセキュリティ意識向上とルールの定着を図るとともに、外部専門家による第三者評価を通じて体制の有効性を検証しています。さらに、サイバー攻撃を想定した演習を実施し、インシデント発生時の対応力強化と課題抽出を行い、関係部署と連携した改善活動につなげています。これらの取り組みにより、環境変化に対応した継続的なセキュリティ水準向上を図っています。
ISMSの第三者評価
外部専門機関による第三者評価を実施し、ISO/IEC27001に準拠したISMSの有効性および運用状況を客観的に検証しています。評価結果を踏まえて課題を明確化し、改善活動へ反映することで、継続的なマネジメントシステムの高度化に取り組んでいます。これにより、当社の情報セキュリティ体制の信頼性向上と透明性の確保を図っています。
サイバー攻撃演習
インシデント対応力の向上を重視し、サイバー攻撃を想定した演習を実施しています。2026年3月には、ランサムウェア感染等を想定し、発生から初動対応、通知・公表、調査・対応のプロセスに焦点をあて、関係部署が連携して検証を行いました。演習を通じて、情報の集約や意思決定、ステークホルダー対応のあり方などの課題を抽出し、対応手順やBCPの改善に取り組んでいます。これにより、実効性ある対応体制の強化と継続的なレベル向上を図っています。